MICROSOFT LEARN / 部署
管理 Windows Firewall
了解如何透過命令列與群組原則設定 Windows Defender Firewall,並規劃適用的設定檔與規則。
Windows Firewall 官方指南 ↗
尋找 Windows Defender Firewall 群組原則設定、集中管理或 PowerShell 操作方式?以下整理 Microsoft 官方資源,並介紹如何透過 GPO Firewall Studio 管理規則、分析端點橫向流量與追蹤高風險服務。
Windows Defender Firewall 可依設定檔、程式、通訊埠及位址範圍控制連線。當端點與規則規模持續增加,企業需要一致的命名、審核、部署與追蹤流程,才能降低重複、衝突或過度開放的風險。
查詢防火牆事件 ID了解如何透過命令列與群組原則設定 Windows Defender Firewall,並規劃適用的設定檔與規則。
Windows Firewall 官方指南 ↗查閱 New-NetFirewallRule 等 Cmdlet,透過 PowerShell 建立、查詢與維護防火牆規則。
NetSecurity 官方文件 ↗外部連結將前往 Microsoft Learn;實際功能依 Windows 與網域環境版本而異。
網路防火牆要處理的是網段之間的傳輸,但同一個網段內主機對主機的東西向連線,網路設備通常看不到、也管不到。要收斂這一層,得回到每一台主機的 Windows 防火牆——而規則要能一次下發到上千台,就需要透過 AD 群組原則(GPO)集中管理。以下 25 秒情境示意,重現企業內部常見的一段對話。
若動畫無法播放,請查看下方完整逐字稿。
以上為情境示意,人物與對話均為虛構。
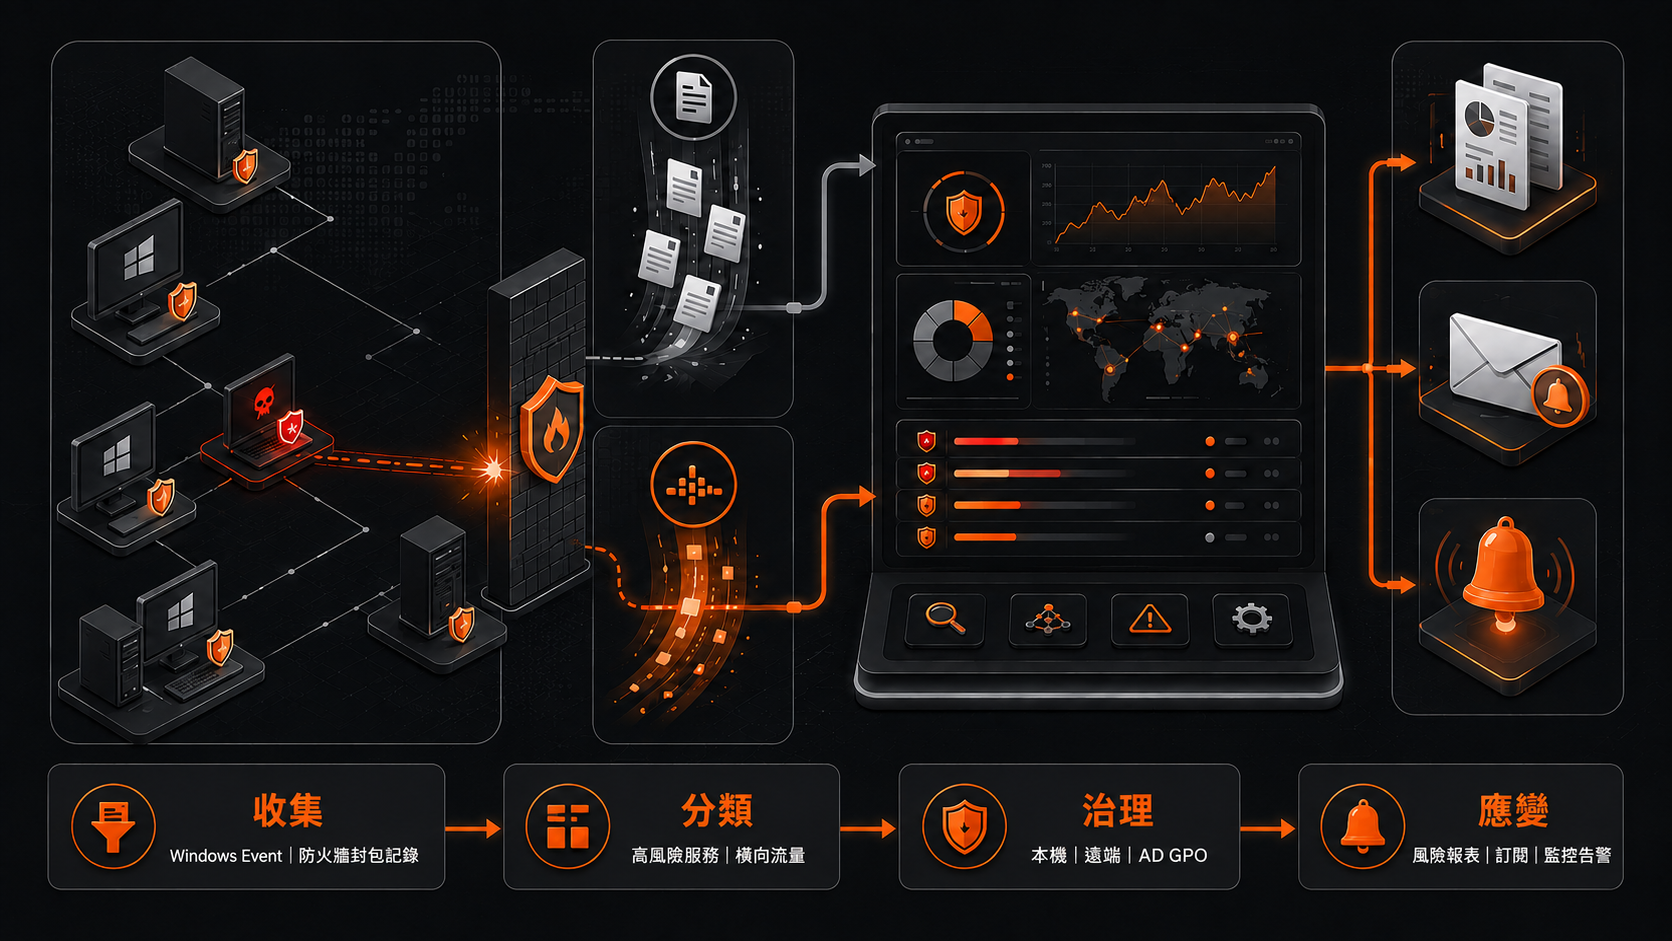
GPO Firewall Studio 整合 Windows Defender Firewall 規則管理與端點橫向流量控管中心,從本機、遠端到 AD GPO,讓規則、事件、風險與告警都有清楚的操作入口。
從端點證據收集、中央分類到持續告警,建立可追查的 Windows Firewall 治理流程。
預約 GPO Firewall Studio 產品展示。